
Server e continuità operativa
RAID e backup: perché proteggono da problemi diversi
La ridondanza può mantenere disponibili i dati quando si guasta un disco; il backup serve invece a recuperare una versione precedente o una copia separata.
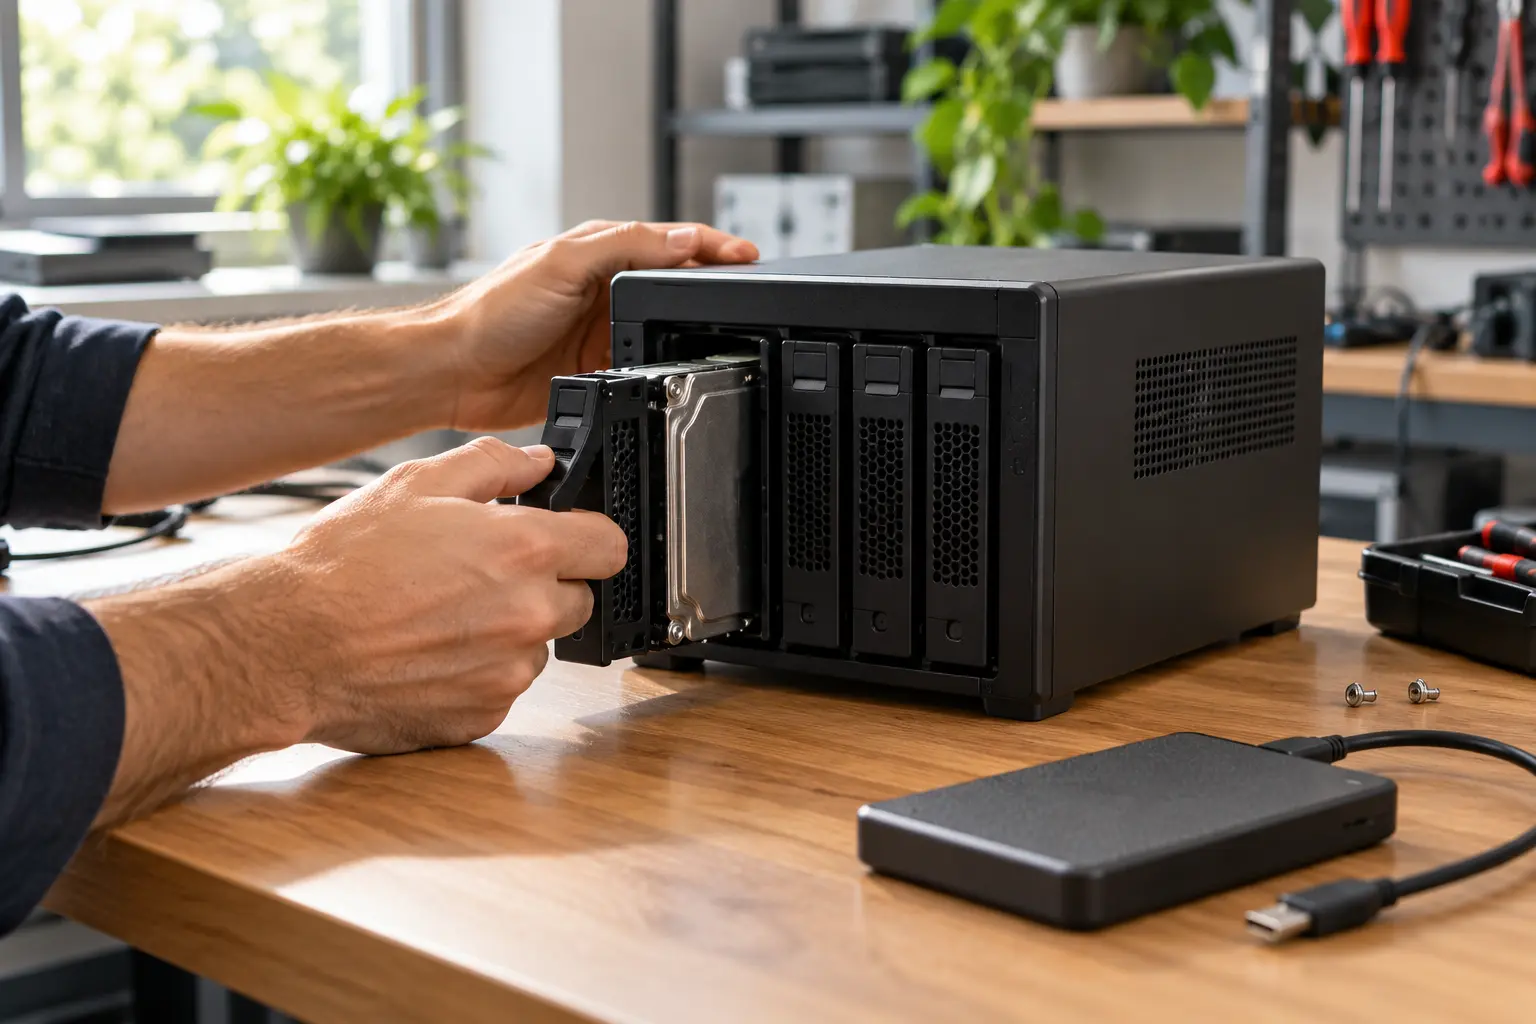
Il RAID mantiene disponibile lo stesso insieme di dati
RAID combina più unità fisiche in un volume logico per ottenere prestazioni, ridondanza o entrambe. In configurazioni come RAID 1, 5, 6 o 10, il sistema può continuare a rendere disponibili i dati dopo determinati guasti dei dischi. Questo riduce il fermo e permette di sostituire l’unità difettosa, ma non crea automaticamente una cronologia separata dei documenti. Dell lo precisa nella propria documentazione: la tecnologia RAID non è una soluzione di backup e non la sostituisce per conservazione e sicurezza dei dati.
Il numero indica compromessi differenti
RAID 0 distribuisce i dati su almeno due dischi per aumentare capacità e prestazioni, ma non offre ridondanza: il guasto di una sola unità può compromettere l’intero volume. RAID 1 duplica i dati su una coppia e tollera il guasto di un disco. RAID 5 utilizza parità distribuita e normalmente tollera una singola unità guasta; RAID 6 usa doppia parità e può tollerarne due. RAID 10 combina più coppie in mirroring. Capacità utilizzabile, velocità, numero minimo di dischi e comportamento durante il guasto cambiano: non esiste un livello migliore per ogni carico.
Una cancellazione viene replicata correttamente
La ridondanza protegge dalla perdita di un componente, non da ogni causa di perdita dei dati. Se una persona cancella una cartella, un programma sovrascrive un database oppure un malware cifra i file, il sistema RAID registra coerentemente la stessa modifica su tutte le unità coinvolte. Anche un errore applicativo, il furto dell’apparato, un incendio o un problema del controller possono interessare il volume completo. Avere due dischi con contenuto identico non equivale quindi ad avere due versioni indipendenti e recuperabili.
Il backup deve offrire tempo e separazione
Una copia utile conserva punti di ripristino definiti e si trova in un dominio di rischio diverso dal sistema sorgente. Può essere su un altro dispositivo, in un’altra sede o su un servizio progettato per il backup, con accessi e conservazione adeguati. La guida CISA #StopRansomware, versione 3.0 dell’ottobre 2023, raccomanda copie offline e cifrate dei dati critici e prove periodiche di disponibilità e integrità. La separazione non significa soltanto scollegare un cavo: bisogna considerare credenziali, amministratori, rete, alimentazione e possibilità che un attaccante raggiunga anche la destinazione.
Un esempio per un piccolo ufficio
Immaginiamo un NAS con quattro dischi in RAID 6 che ospiti cartelle condivise. Se un’unità si guasta, l’ufficio può continuare a lavorare mentre viene organizzata la sostituzione, nei limiti del dispositivo. Se invece una cartella viene eliminata venerdì e l’errore viene scoperto lunedì, il RAID non conserva per questo la versione di giovedì. Serve un backup con una conservazione sufficiente. L’azienda programma quindi copie automatiche verso una destinazione separata e prova il recupero di alcuni file in un’area temporanea. È un esempio ipotetico, non un’installazione dichiarata di System & Software.
Ricostruire non è un’operazione senza rischio
Dopo la sostituzione di un disco, il sistema deve ricostruire i dati o la parità sulla nuova unità. Durante questa fase lavora a lungo sulle altre unità e può offrire prestazioni ridotte; un ulteriore guasto oltre la tolleranza prevista può causare perdita del volume. Per questo servono notifiche realmente recapitate, dischi compatibili, procedure documentate e una copia già verificata prima di iniziare interventi importanti. Un array degradato non dovrebbe restare ignorato: la continuità offerta dalla ridondanza serve a guadagnare tempo per intervenire, non a rimandare indefinitamente.
I limiti da mettere nel piano
RAID non sostituisce backup, replica geografica, alimentazione protetta o piano di continuità. Il backup, a sua volta, non garantisce ripartenza rapida se nessuno conosce dipendenze, credenziali e ordine di ripristino. La guida NIST sulla pianificazione di emergenza invita a valutare sistemi e operazioni per stabilire priorità e requisiti di recupero. Prima di scegliere i dischi conviene quindi definire quali dati sono essenziali, quante versioni servono, quanto tempo può durare il fermo e chi verifica gli esiti. Il controllo decisivo resta un ripristino di prova documentato, non soltanto una spia verde.
Fonti e riferimenti
Fonti consultate il 01/11/2026.